在信息传输与信息技术服务行业,安全防护的战场正在悄然位移。过去企业习惯把资源堆在边界防火墙和终端杀毒上,等待攻击者上门再被动拦截;如今越来越多的安全团队意识到,真正的威胁往往藏在“已经进来的那部分流量”里。欺骗防御系统正是在这样的背景下走入主流视野——它不追求把每一个攻击者挡在门外,而是通过布设大量高仿真诱饵,把已经潜入内网的攻击者引入可控的“假世界”,在对方毫无察觉的情况下完成检测、溯源与反制。
欺骗防御系统到底是什么
欺骗防御系统(Deception Defense System)是一类以诱饵、蜜罐、蜜网为核心构建的主动防御技术体系。它的基本逻辑并不复杂:在真实资产周围部署大量看起来“有价值”的虚假节点——仿真服务器、仿真数据库、仿真账号凭据、仿真业务接口——这些诱饵对正常用户几乎不可见,但对扫描器、横向移动工具和自动化攻击脚本却极具吸引力。
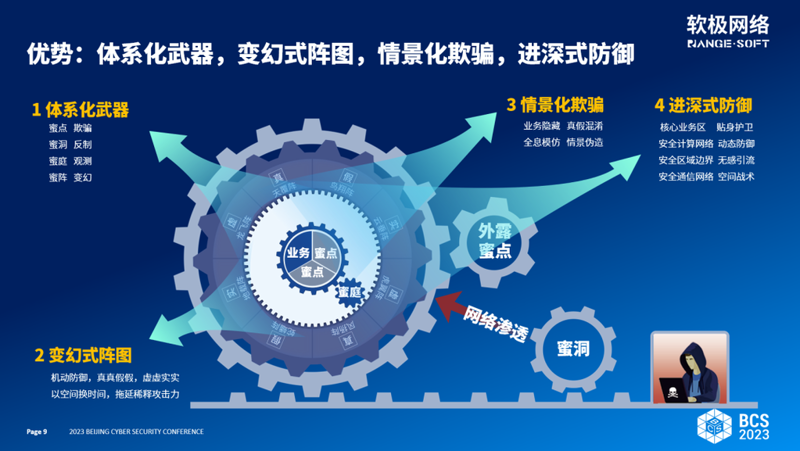
一旦攻击者触碰诱饵,系统立即产生高置信度告警。与基于特征匹配的IDS相比,欺骗防御的最大优势在于误报率极低:正常业务流量没有理由去访问一个本不该被发现的蜜罐,因此每一次诱饵触达几乎都意味着真实攻击行为的存在。这种“零误报”特性,让安全运营团队从海量告警中解放出来,把精力集中在真正需要研判的事件上。
从技术构成看,一套完整的欺骗防御系统通常包含诱饵生成与管理、蜜罐诱捕平台、流量重定向、攻击行为捕获、威胁情报分析与可视化态势呈现等模块。它与蜜罐诱捕平台、网络攻击溯源、威胁情报分析、APT攻击检测、安全态势感知等能力天然耦合,往往作为内网安全防护体系中的“感知层”存在。
为什么传统防护体系需要欺骗防御补位
信息传输、软件和信息技术服务业的特点是业务系统多、接口暴露面广、数据资产密集,同时大量采用云计算、大数据平台与混合架构,网络边界早已不再清晰。在这样的环境下,单纯依赖边界防护会面临三个现实困境。
- 加密流量让检测失明。 越来越多的攻击走加密通道,传统流量检测设备难以深入解析,而欺骗防御不依赖流量内容,只看“谁访问了不该访问的东西”。
- 横向移动难以被发现。 攻击者拿到一个低权限账号后,往往在内网长时间潜伏、逐跳试探。蜜罐诱捕平台恰好部署在这些横向路径上,攻击者每走一步都可能踩中诱饵。
- 0day与APT攻击绕过特征库。 面对未知威胁,基于已知特征的检测手段天然滞后。欺骗防御捕捉的是攻击行为本身,而非攻击样本,因此对APT攻击检测和未知威胁识别具有独特价值。
换句话说,欺骗防御系统补上的正是“假设已被攻破”这一前提下的检测空白,这与零信任安全“永不信任、持续验证”的思路一脉相承,两者结合可以形成从身份验证到行为诱捕的完整闭环。
欺骗防御系统的核心能力拆解
高仿真诱饵与蜜罐诱捕平台
诱饵的仿真度直接决定诱捕效果。成熟的欺骗防御系统能够自动识别真实网络中的资产类型、操作系统指纹、开放服务与业务特征,并据此生成风格一致的仿真节点,使诱饵与真实资产在攻击者眼中难以区分。蜜罐诱捕平台则负责统一编排这些诱饵的分布位置,覆盖服务器区、办公网段、数据库区域等关键横向路径。
攻击行为捕获与网络攻击溯源
当攻击者与诱饵交互时,系统会完整记录其扫描行为、工具指纹、攻击载荷、登录尝试、命令执行等细节,形成可回溯的攻击链证据。这些数据不仅用于告警,更是网络攻击溯源的关键素材——攻击者的TTP(战术、技术与程序)在诱饵环境中暴露得比在真实系统中更充分。
威胁情报分析与安全态势感知
诱捕到的攻击样本、IP、域名、工具特征经过提炼后可反哺威胁情报分析体系,用于更新检测规则、封禁恶意地址,甚至与行业情报共享。多源诱饵数据汇聚后,安全态势感知平台能够以攻击者视角呈现内网的真实风险分布,让管理者看清“哪些资产正在被盯上”。
典型落地场景与行业实践
在信息技术服务与系统集成类企业中,欺骗防御系统常见的落地方式包括以下几类:
- 办公网横向诱捕。 在办公网段部署仿真主机与仿真共享目录,捕捉蠕虫扩散、凭据窃取和横向扫描行为。
- 服务器区重点防护。 围绕核心业务系统部署仿真数据库与仿真管理后台,诱使攻击者在错误目标上消耗时间,为真实系统的应急响应争取窗口。
- 红蓝对抗演练支撑。 在红蓝对抗演练中,欺骗防御系统可作为蓝队的“雷达”,客观衡量红队攻击路径与突破深度,让演练结果更具参考价值。
- 与漏洞扫描服务联动。 定期漏洞扫描发现暴露面后,可针对高风险区域定向加布诱饵,实现“发现风险—布设诱饵—监测利用”的闭环。
对于承接软件开发、平台建设与运维服务的企业而言,客户环境往往多租户、多系统并存,欺骗防御的部署应遵循“先关键路径、后全网覆盖”的节奏,避免一次性铺开导致运维负担过重。
部署欺骗防御系统时的几个务实建议
第一,诱饵要“像真的”,但绝不能影响真实业务。诱饵命名、服务指纹、响应时延都应贴合现网风格,同时严格隔离,防止诱饵被攻陷后成为跳板。
第二,重视运营而非只重建设。欺骗防御系统的价值来自持续研判与诱饵迭代,建议明确告警分级、处置流程与复盘机制,把诱捕数据真正用起来。
第三,与现有安全体系融合。欺骗防御不应是孤岛,其告警需要接入SIEM或态势感知平台,与零信任安全策略、终端检测、边界防护形成联动响应。
第四,用数据说话。通过诱捕命中率、攻击者驻留时长、横向移动路径等指标量化效果,才能让安全投入获得管理层持续支持。
结语
安全对抗的本质是成本与信息的不对称。欺骗防御系统通过制造信息迷雾,把这种不对称反过来施加给攻击者:他们不知道眼前的是真实资产还是诱饵,每一次试探都可能暴露自己。对于信息传输与信息技术服务行业而言,在边界防护、零信任安全之外引入欺骗防御能力,构建“看不见的战场”,正在成为内网安全防护体系中性价比极高的一步棋。天翼网络安全持续关注欺骗防御系统、蜜罐诱捕平台与网络攻击溯源等方向的技术演进,助力企业在主动防御的道路上走得更稳。